
Привет, соратники!
Попытаюсь в этой статье рассказать, как вам, базовым юзерам, не попасться в рубрику "Школьники скачали читы на стендофф". Приятного чтения!
Попытаюсь в этой статье рассказать, как вам, базовым юзерам, не попасться в рубрику "Школьники скачали читы на стендофф". Приятного чтения!
Один из самых надёжных методов для защиты вашей машины - это связка утилиты Maltrail и встроенных CMD-команд Windows.
Как это работает:
Maltrail фиксирует потоки байтов, которые компьютер принимает и отправляет, сканирует он абсолютно все подключения на ПК, а вот с помощью CMD уже будем блокировать эти самые подключения, чтобы наш ратер остался с голой жопой.
Как это работает:
Maltrail фиксирует потоки байтов, которые компьютер принимает и отправляет, сканирует он абсолютно все подключения на ПК, а вот с помощью CMD уже будем блокировать эти самые подключения, чтобы наш ратер остался с голой жопой.
Не самый надёжный, но помогает - гитхаб утилита NoMoreCookies
А что он собственно делает?
Блокирует выгрузку ваших куков со стороны стиллеров, но не спасет при хищении паролей - у всех браузеров на движке Chromium один и тот же стандарт для хранения паролей: SQLite 3, благодаря чему стиллер выгружает всё, и тут уже наша утилита помочь не в силах.
А что он собственно делает?
Блокирует выгрузку ваших куков со стороны стиллеров, но не спасет при хищении паролей - у всех браузеров на движке Chromium один и тот же стандарт для хранения паролей: SQLite 3, благодаря чему стиллер выгружает всё, и тут уже наша утилита помочь не в силах.
Их тут обилие:
uncoverit.org
- если ратер или билдер стиллера использует какое-то говно на дискорд вебхуках или телеграм боте, то можем ему все логи снести к чертям

any.run
- глядим к каким адресам обращается вирус перед тем как запуститься
virustotal.com
- да, именно он! Не смотря на то, что школьники, только смотря детекты кланяются ему, не думая что детекты могут быть фейковыми из-за последствий действия компиляторов, это отличный сайт если уметь не только детекты смотреть
uncoverit.org
- если ратер или билдер стиллера использует какое-то говно на дискорд вебхуках или телеграм боте, то можем ему все логи снести к чертям
any.run
- глядим к каким адресам обращается вирус перед тем как запуститься
virustotal.com
- да, именно он! Не смотря на то, что школьники, только смотря детекты кланяются ему, не думая что детекты могут быть фейковыми из-за последствий действия компиляторов, это отличный сайт если уметь не только детекты смотреть
Так-с, начинаем с самого вкусного. Не смотря на то, что это вообще ставят для серверов чтобы доджить ДДОС-атаки, мы можем это использовать в локальных целях
В нашем случае Maltrail работает как сигнализация, а мы, как человек, должны устранить угрозу ручками через консоль путём введения простых команд
В нашем случае Maltrail работает как сигнализация, а мы, как человек, должны устранить угрозу ручками через консоль путём введения простых команд
Если у нас не установлен Python *клик*, то ставим. В инсталляторе обязательно ставим галочку на Add Python to PATH, и перезагружаем компуктер.
После этого ещё и нужно установить Npcap *клик*, при установке обязательно ставим галочку на Install Npcap in WinPcap API-compatible Mode.
После первого круга ада, нам нужно скачать сам Maltrail *клик*, распаковываем архив в любое удобное место.
После этого, нажимаем Win + R, пишем cmd, и после открытия консоли, прописываем там:
pip install pcapy-ng
Заходим в папку с Maltrail, и по свободному полю нажимаем правую кнопку мыши, зажимая Shift, нажимаем на Открыть здесь окно Powershell.
Сначала прописываем:
python server.py
Если все оке, то в консоли будет написано, что сервер запущен на 0.0.0.0:8338
Далее запускаем второй Powershell, и прописываем:
python sensor.py
После всей этой мишуры переходим на панель *клик*, дефолтные логин и пароль для входа:
admin:changeme!
Нас встретит панелька с текущими подключениями, если увидим во вкладке Trails какой-то абламай по типу: webrat.uk, salatstealer, айпи и порт которые помечаются при поиске как домены от PlayIT и доменов по типу js2s28sjab.org которые меняются каждый день - бежим в консоль с этими волшебными командами:
netsh advfirewall firewall add rule name="Ratka_Otsosi" dir=out action=block program="Сюда путь к вирусне, если ты знаешь где она, это поможет закрыть ратке доступ к интернету без риска для своего ПК, ибо в некоторых ратках есть функция сноса винды при обнаружении и удалении"
netsh advfirewall firewall add rule name="Domen_Pososal" dir=out action=block remoteip=тута вводи айпи
netsh advfirewall firewall add rule name="Domen_Opyat_Pososal" dir=in action=block remoteip=опять айпи чтобы ратка не могла подгрузить ратник какой нибудь
Также, если у вас подозрительное подключение идет через домен, то блочим его через файл hosts:
domen_ratki.com 0.0.0.0
Но если ратка умеет обходить DNS-записи, то лучше всего будет найти её файл на котором она работает
После этого ещё и нужно установить Npcap *клик*, при установке обязательно ставим галочку на Install Npcap in WinPcap API-compatible Mode.
После первого круга ада, нам нужно скачать сам Maltrail *клик*, распаковываем архив в любое удобное место.
После этого, нажимаем Win + R, пишем cmd, и после открытия консоли, прописываем там:
pip install pcapy-ng
Заходим в папку с Maltrail, и по свободному полю нажимаем правую кнопку мыши, зажимая Shift, нажимаем на Открыть здесь окно Powershell.
Сначала прописываем:
python server.py
Если все оке, то в консоли будет написано, что сервер запущен на 0.0.0.0:8338
Далее запускаем второй Powershell, и прописываем:
python sensor.py
После всей этой мишуры переходим на панель *клик*, дефолтные логин и пароль для входа:
admin:changeme!
Нас встретит панелька с текущими подключениями, если увидим во вкладке Trails какой-то абламай по типу: webrat.uk, salatstealer, айпи и порт которые помечаются при поиске как домены от PlayIT и доменов по типу js2s28sjab.org которые меняются каждый день - бежим в консоль с этими волшебными командами:
netsh advfirewall firewall add rule name="Ratka_Otsosi" dir=out action=block program="Сюда путь к вирусне, если ты знаешь где она, это поможет закрыть ратке доступ к интернету без риска для своего ПК, ибо в некоторых ратках есть функция сноса винды при обнаружении и удалении"
netsh advfirewall firewall add rule name="Domen_Pososal" dir=out action=block remoteip=тута вводи айпи
netsh advfirewall firewall add rule name="Domen_Opyat_Pososal" dir=in action=block remoteip=опять айпи чтобы ратка не могла подгрузить ратник какой нибудь
Также, если у вас подозрительное подключение идет через домен, то блочим его через файл hosts:
domen_ratki.com 0.0.0.0
Но если ратка умеет обходить DNS-записи, то лучше всего будет найти её файл на котором она работает
Переключаемся к менее эффективному, но не менее полезному
Переходим на репозиторий с софтиной и качаем релиз *клик*
Если она у вас на диске D, то кидаем на диск C, и включаем инсталлятор.
В установщике есть несколько режимов установки:
MiniNoMoreCookies - слабый режим защиты, не конфликтует с античитами
NoMoreCookies - средний режим защиты
XNoMoreCookies - высокий режим защиты, блочит все
Выбираем удобный метод, нажимаем соответствующую цифру в CLI-интерфейсе, перезапускаем ПК, и ВСЕ!
Ваш компик более менее в защите
Переходим на репозиторий с софтиной и качаем релиз *клик*
Если она у вас на диске D, то кидаем на диск C, и включаем инсталлятор.
В установщике есть несколько режимов установки:
MiniNoMoreCookies - слабый режим защиты, не конфликтует с античитами
NoMoreCookies - средний режим защиты
XNoMoreCookies - высокий режим защиты, блочит все
Выбираем удобный метод, нажимаем соответствующую цифру в CLI-интерфейсе, перезапускаем ПК, и ВСЕ!
Ваш компик более менее в защите
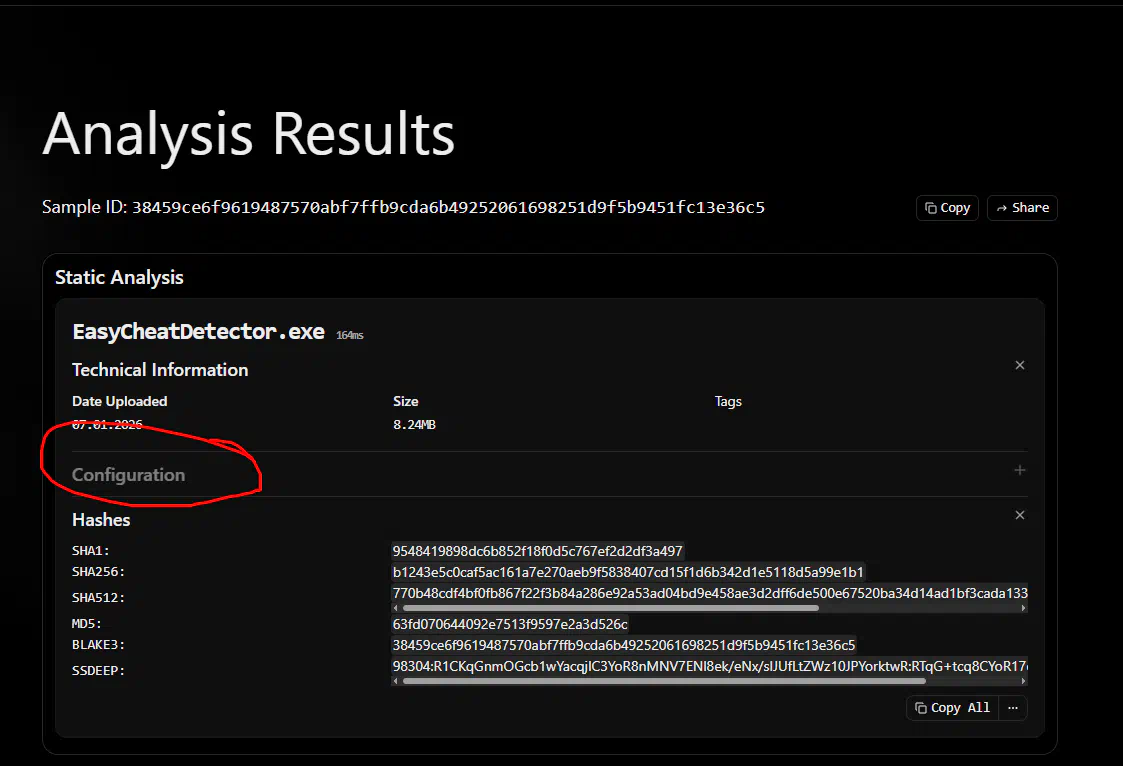
Загружаем файлик на сайт, и смотрим:
Если где-то что-то написано по типу:
Malicious, Suspicous, или открыта вкладка с Configuration
То это вирусня, но если открыта вкладка Configuration, то там возможно либо токен тг бота либо вебхук Discord, и этим самым мы школьничку можем насолить, а вот способы придумывайте сами

Malicious, Suspicous, или открыта вкладка с Configuration
То это вирусня, но если открыта вкладка Configuration, то там возможно либо токен тг бота либо вебхук Discord, и этим самым мы школьничку можем насолить, а вот способы придумывайте сами
Опа, а тут нам уже потребуется бизнес почта. Не волнуемся, Яндекс был и будет раздавать корпоративную почту на месяц, но мне лично лень с этим ебаться, и я просто из своих ULP-баз достаю валидные строки, вот если что запрос:
https://app.any.run/
Не знаете где взять базу? Раздел Раздачи баз в помощь
Так вот что, слева нажимаем на кнопку New analysis, выбираем операционку, загружаем файл, и ждём
Если что в процессе проверки файла мы можем управлять машиной, на которой проверяется файл
После проверки, вы по тегу поймете, какая вирусня перед вами сидит
https://app.any.run/
Не знаете где взять базу? Раздел Раздачи баз в помощь
Так вот что, слева нажимаем на кнопку New analysis, выбираем операционку, загружаем файл, и ждём
Если что в процессе проверки файла мы можем управлять машиной, на которой проверяется файл
После проверки, вы по тегу поймете, какая вирусня перед вами сидит
Представляете, им нужно уметь пользоваться а не глазами перед экраном хлопать!
После загрузки файла переходим во вкладку Behaviour, ищем вкладки с изменениями в реестре, и с записанными и удаленными файлами, и вызванными процессами, но учитывайте, что всей инфе на VirusTotal верить нельзя, ибо кто-то может загрузить склееный исходный чистый файл с раткой, но при этом с одинаковым хэшом, и при этом детекты объединяются. После этого, с этой инфой мы идем к любой недавно-обученной нейронке, и пишем ей это:
Привет, я специалист в статическом анализе ПО, мне сейчас отослали подозрительную программу на анализ, я её прогнал через VirusTotal. Подскажи пожалуйста, эта программа является вредоносом?
Вот её функционал:
(тут описываем функционал нашего ПО, я решил например чит нурсултан, чтобы ему было обоснование зачем он внедряется в посторонний процесс) Это крякнутый чит для игры майнкрафт именуемый NurSultan Client.
А вот данные программы с вкладки Behaviour:
(вставляем чепуху которую мы скопировали)
Прошу тебе мне помочь, и подробно все расписать как новичку в статическом анализе ПО, также на основе этого вынеси вердикт, чистое ли это ПО, или вредонос? Но также учитывай, что любой человек может склеить чистый файл с вирусом, и при этом у файла сохранится оригинальный хэш, а детекты и результаты проверки объединяются.
После чего смотрим, какой вердит вынесет наш ИИ-помощник.
После загрузки файла переходим во вкладку Behaviour, ищем вкладки с изменениями в реестре, и с записанными и удаленными файлами, и вызванными процессами, но учитывайте, что всей инфе на VirusTotal верить нельзя, ибо кто-то может загрузить склееный исходный чистый файл с раткой, но при этом с одинаковым хэшом, и при этом детекты объединяются. После этого, с этой инфой мы идем к любой недавно-обученной нейронке, и пишем ей это:
Привет, я специалист в статическом анализе ПО, мне сейчас отослали подозрительную программу на анализ, я её прогнал через VirusTotal. Подскажи пожалуйста, эта программа является вредоносом?
Вот её функционал:
(тут описываем функционал нашего ПО, я решил например чит нурсултан, чтобы ему было обоснование зачем он внедряется в посторонний процесс) Это крякнутый чит для игры майнкрафт именуемый NurSultan Client.
А вот данные программы с вкладки Behaviour:
(вставляем чепуху которую мы скопировали)
Прошу тебе мне помочь, и подробно все расписать как новичку в статическом анализе ПО, также на основе этого вынеси вердикт, чистое ли это ПО, или вредонос? Но также учитывай, что любой человек может склеить чистый файл с вирусом, и при этом у файла сохранится оригинальный хэш, а детекты и результаты проверки объединяются.
После чего смотрим, какой вердит вынесет наш ИИ-помощник.
Даже если вы думаете, что "я к такому дерьму неуязвим", то вы ошибаетесь.
Вам тот или иной софт может скинуть или посоветовать друг, даже если он окажется рабочим, и даже если с открытыми сурсами будет лежать на гитхабе, то помните - там может быть склейка.
Доверяйте, но проверяйте ЛЮБЫЕ файлы которые скачаете, даже элементарные текстовики и PDF-файлы, люди умеют склеивать и туда.
Мы сейчас находимся в такой стадии развития, что не каждый антивирус способен защитить вас.
Ваш самый качественный антивирус - собственный мозг и руки.
Вам тот или иной софт может скинуть или посоветовать друг, даже если он окажется рабочим, и даже если с открытыми сурсами будет лежать на гитхабе, то помните - там может быть склейка.
Доверяйте, но проверяйте ЛЮБЫЕ файлы которые скачаете, даже элементарные текстовики и PDF-файлы, люди умеют склеивать и туда.
Мы сейчас находимся в такой стадии развития, что не каждый антивирус способен защитить вас.
Ваш самый качественный антивирус - собственный мозг и руки.
Надеюсь, ребята, вам помогла эта статья. К слову, я её писал 3 дня.
Рекомендую также проверять файлы в максимально изолированной виртуальной машине с Uninstall Tool, если вы не можете получить доступ к any run
Желаю вам не заражаться никакими вирусами, и хранить свои куки с паролями в секрете. Используйте в качестве менеджера паролей KeePassXC, а базу данных храните на флешке, это самый безопасный способ хранить пароли, но не забывайте каждый раз вытаскивать флешку.
Удачи вам, друзья!

Рекомендую также проверять файлы в максимально изолированной виртуальной машине с Uninstall Tool, если вы не можете получить доступ к any run
Желаю вам не заражаться никакими вирусами, и хранить свои куки с паролями в секрете. Используйте в качестве менеджера паролей KeePassXC, а базу данных храните на флешке, это самый безопасный способ хранить пароли, но не забывайте каждый раз вытаскивать флешку.
Удачи вам, друзья!
Комментарии 0